Критические уязвимости PHP2Shell: массовое отключение сайтов для экстренного патчинга
21 октября 2026 года администраторы массово отключали сайты из-за критических уязвимостей PHP2Shell (CVE-2026-109618, CVE-2026-109619) с оценкой CVSS 9.2. Уязвимы все версии от PHP 5, эксплойты утекли в сеть до выхода патчей.
21 октября 2026 года в сети Интернет произошла массовая отключение веб-сайтов: администраторы были вынуждены блокировать доступ к ресурсам для экстренного применения исправлений вручную. Причиной стали две критические уязвимости в интерпретаторе PHP, получившие название PHP2Shell — CVE-2026-109618 и CVE-2026-109619. Обе проблемы получили максимальную оценку опасности CVSS 9.2 и позволяют осуществить удаленное выполнение кода (RCE) без аутентификации.
Согласно данным CERT-EU, детали уязвимостей просочились в открытый доступ опередив официальное скоординированное раскрытие и выпуск патчей. Команда разработчиков PHP признала риск максимальным, а эксперты Sansec прогнозировали начало массовой эксплуатации в течение 15 минут после публикации обновлений. Проблема затрагивает абсолютно все версии PHP, начиная с ветки 5.0, и все популярные режимы работы: PHP-FPM, Apache mod_php, php-cgi, FrankenPHP и LiteSpeed.
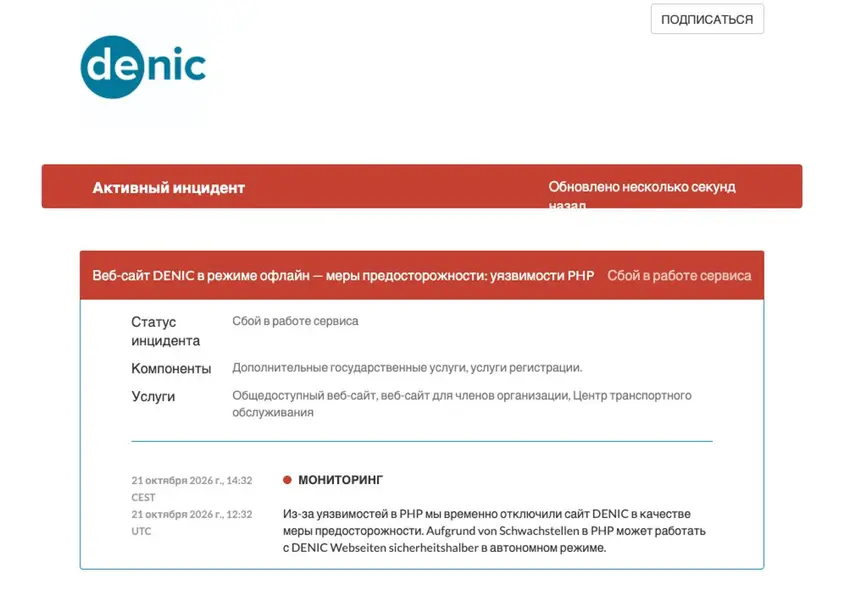
Среди пострадавших, отключивших доступ к своим ресурсам для патчинга, названы Internet Archive, регистратор доменов BookMyName (Scaleway) и даже реестр национального домена .de. Уязвимость CVE-2026-109618 связана с ошибкой обработки нехватки памяти: при срабатывании обработчика OOM через longjmp интерпретатор прерывается в некорректном состоянии, что при последующей обработке запроса ведет к RCE. Вектор атаки — манипуляции с multipart-запросами и обход лимита post_max_size. Подтвержден эксплоит для mod_php, для PHP-FPM атака затруднена, но теоретически возможна.
Вторая уязвимость, CVE-2026-109619, представляет собой use-after-free из-за некорректной очистки глобального состояния при фатальных ошибках или таймаутах. Основной вектор эксплуатации затрагивает механизм session.upload_progress в PHP 8.5 и обработчик fatal_error_backtraces. Атака подтверждена для mod_php и PHP-FPM. Команда PHP выпустила корректирующие релизы 8.5.12, 8.4.27, 8.3.36, 8.2.35, а также патчи для неподдерживаемых веток 7.4, 8.0 и 8.1. Разработчики подчеркивают: полная защита возможна только установкой обновлений.