Автор провел реверс-инжиниринг скрипта wev.js, который Т-Банк использует для антифрод-проверок при оформлении карты. Скрипт собирает уникальный хеш Canvas (nf), WebGL-параметры, события мыши и клавиатуры, данные гироскопа и проверяет окружение на признаки автоматизации (Playwright, Puppeteer, PhantomJS).
При открытии формы заявки на дебетовую карту Т-Банка загружается SDK wev.js (версия 1.3.1 с хоста sso-captcha-0.t-static.ru). Скрипт весит около 100 КБ и не обфусцирован, в отличие от тестовой версии 1.2.0. Основная логика сборки цифрового паспорта устройства реализована в функции collectData(), которая возвращает 12 блоков данных.
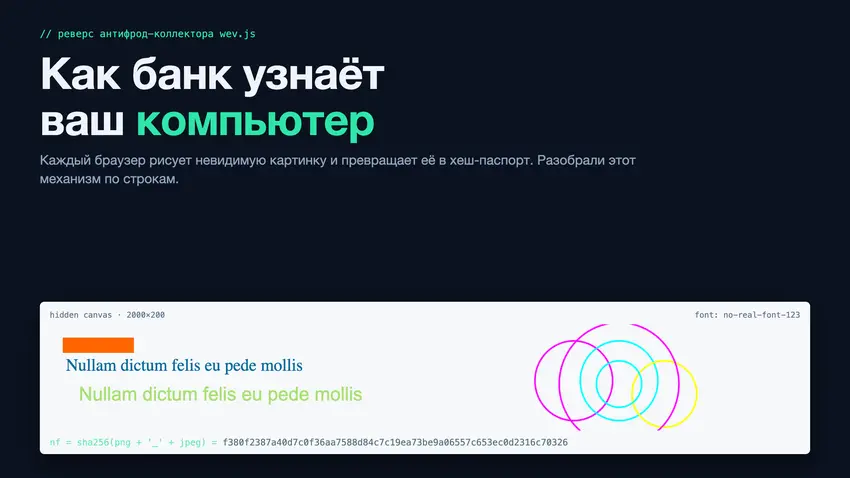
Ключевой идентификатор — nf (SHA256-хеш) — формируется из двух DataURL canvas 2000×200 пикселей. На холсте рисуется оранжевый прямоугольник, текст несуществующим шрифтом "no-real-font-123" (фолбэк браузера дает уникальное сглаживание), тот же текст полупрозрачным Arial 18pt и пять цветных дуг (магента, циан, желтый и две меньшие поверх). Результат двух отрисовок конкатенируется через подчеркивание и хешируется.
Блок lg содержит полный дамп WebGL: UNMASKED_RENDERER (модель GPU, например "ANGLE Metal Renderer: Apple M4 Max"), лимиты текстур, точность шейдеров и 39 расширений. События мыши и клавиатуры (ve) сжимаются в мини-поля: pageX→j, screenX→l, тип события в число (click=4, mousemove=24). В парольных полях уходит только код клавиши. За 15 секунд набирается ~170 событий. Данные уходят на webevent.tbank.ru/data: легкий POST при загрузке и полный payload при сабмите или SMS-подтверждении (триггеры ADD_APPLICATION_HAS_SUCCEED, onConfirmSMS).
Чекер nr возвращает 8 булевых флагов обнаружения ботов: domAutomation (Playwright/Puppeteer), Buffer/spawn (Node.js), callPhantom (PhantomJS). r6 проверяет navigator.webdriver, атрибуты html[webdriver], html[driver] и дескриптор Navigator.prototype — stealth-плагины выдаются не-[native code] тоString. r7 ловит поддельный Safari: наличие 4+ Apple-маркеров обязывает иметь window.safari и JPEG-стиль canvas. r8 вызывает null[0]() и анализирует стек TypeError: патченные нативные функции оставляют артефакты /callback*/. Playwright по умолчанию падает в r6, лечится флагом --disable-blink-features=AutomationControlled.
Эксперимент со спуфингом UNMASKED_RENDERER (подмена Apple M4 Max на GeForce RTX 4090 через патч getParameter) не изменил хеш nf — WebGL уходит отдельно в lg, в nf не входит. Однако любое вмешательство в canvas-рисование (даже невидимая точка при fillText) кардинально меняет отпечаток. Техника canvas-фингерпринтинга классическая (FP-Stalker, AmIUnique, 2014 г.), банк интегрировал проверенное решение.