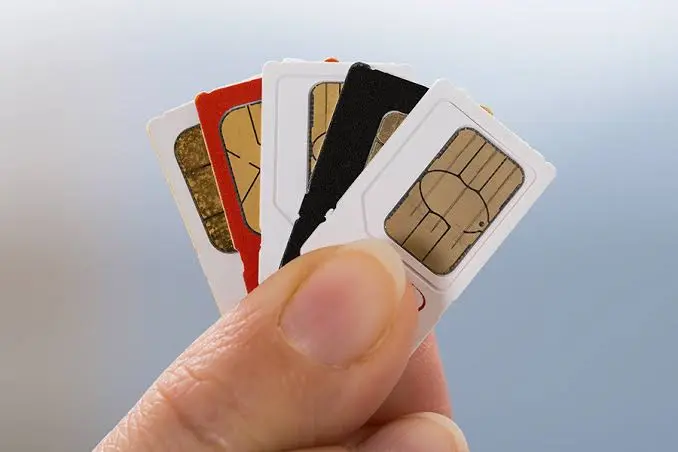
Ключевое отличие SIM от обычных микроконтроллеров — физическая защита от вмешательства. Кристалл SIM-чипа заключён в компаунд и защищён от механического извлечения информации: любая попытка вскрытия нарушает целостность схем, делая чип неработоспособным .
SIM (Subscriber Identity Module) представляет собой не просто «карту для связи», а полноценный защищённый вычислительный элемент (tamper-resistant element), реализованный на базе смарт-карт по стандарту ISO/IEC 7816 . С технической точки зрения SIM — это микроконтроллер с криптографическим сопроцессором, энергонезависимой памятью и операционной системой, предназначенный для аутентификации абонента в сети сотовой связи и безопасного хранения ключевой информации.
1. Аппаратная архитектура SIM-карты
1.1 Компоненты чипа
Современная SIM-карта содержит пять функциональных модулей, интегрированных на одном кристалле :
- CPU — 8-битный (в классических реализациях) или 16/32-битный микропроцессор, выполняющий команды операционной системы
- ROM — энергонезависимая память для хранения операционной системы и встроенных алгоритмов (объём 3–8 кбит в ранних версиях, значительно больше в современных)
- RAM — рабочая память для временных данных, теряется при отключении питания
- EEPROM — энергонезависимая память для данных абонента: IMSI, ключи аутентификации, телефонная книга, SMS
- Flash (в новых моделях) — программируемая память для обновления операционной системы и приложений
1.2 Контактный интерфейс ISO/IEC 7816
Физический интерфейс SIM определён стандартом ISO/IEC 7816 и включает до восьми контактов, из которых активно используются шесть :
|
Контакт
|
Обозначение
|
Функция
|
|---|---|---|
|
C1
|
Vcc
|
Питание (4,5–5,5 В по классическому GSM)
|
|
C2
|
RST
|
Сигнал сброса
|
|
C3
|
CLK
|
Тактовый сигнал
|
|
C5
|
GND
|
Земля
|
|
C6
|
Vpp
|
Напряжение программирования (устаревший)
|
|
C7
|
I/O
|
Данные (полудуплексный обмен)
|
Контакты C4 и C8 в классической SIM-карте не используются, но могут задействоваться в многоприложенных картах .
1.3 Протоколы передачи данных
Обмен между SIM и мобильным оборудованием (ME) осуществляется через APDU (Application Protocol Data Units) с использованием протоколов T=0 или T=1 . Протокол T=0 обязателен для всех SIM-карт, обеспечивая базовую совместимость .
2. Файловая система и логическая структура
2.1 Иерархия файлов
SIM-карта организована как файловая система, определённая в стандартах ETSI TS 11.11 и производных . Верхний уровень — Master File (MF) — корневой каталог, содержащий Dedicated Files (DF) для приложений и Elementary Files (EF) для данных .
Ключевые элементарные файлы включают:
- EF_ICCID — уникальный серийный номер карты
- EF_IMSI — международный идентификатор абонента
- EF_ADN — телефонная книга (Abbreviated Dialing Numbers)
- EF_EXT — расширенные записи телефонной книги
3.2 Данные, хранимые на SIM
Информация на SIM делится на несколько категорий :
- Производственные данные — заносятся производителем: ICCID, серийные номера
- Сетевые данные — записываются оператором: IMSI, ключ аутентификации Ki, алгоритмы A3/A5/A8
- Пользовательские данные — телефонная книга, SMS, настройки
- Служебные данные — списки приоритетных сетей (HPLMN, PPLMN)
3. Эволюция форм-факторов
3.1 От полноразмерной карты к nano-SIM
История уменьшения SIM-карт отражает стремление производителей освободить внутреннее пространство устройств :
|
Поколение
|
Обозначение
|
Размеры (мм)
|
Год внедрения
|
|---|---|---|---|
|
1FF
|
Full-size
|
85,6 × 53,98
|
1991
|
|
2FF
|
Mini-SIM
|
25 × 15
|
1996
|
|
3FF
|
Micro-SIM
|
15 × 12
|
2003
|
|
4FF
|
Nano-SIM
|
12,3 × 8,8 × 0,67
|
2012
|
Nano-SIM, разработанная по инициативе Apple и стандартизированная ETSI, на 60% меньше классической Mini-SIM и имеет уменьшенную толщину (0,67 мм против 0,76 мм) .
3.2 Проблема обратной совместимости
При переходе от 1FF к 3FF расположение контактов и толщина карты оставались неизменными, что обеспечивало совместимость через переходники . Nano-SIM нарушила эту преемственность, потребовав новых сокетов.
4. Аутентификация и безопасность
4.1 Процесс аутентификации в сети
Главная функция SIM — взаимная аутентификация абонента и сети . Процесс включает:
- Сеть отправляет случайное число (RAND) на SIM
- SIM вычисляет ответ (SRES) с использованием секретного ключа Ki и алгоритма A3
- Сеть сравнивает SRES с ожидаемым значением
- При совпадении генерируется ключ шифрования Kc (алгоритм A8)
Ключ Ki хранится только на SIM и в центре аутентификации оператора (AuC), никогда не передаётся по воздуху .
4.2 Физическая и логическая защита
SIM-карта обеспечивает многоуровневую защиту :
- Физическая: компаунд и микроскопические размеры исключают механическое извлечение данных
- Логическая: доступ к файлам защищён PIN-кодами и ключами оператора
- Криптографическая: секретный ключ Ki никогда не покидает чип
5. Эволюция: eSIM и iSIM
5.1 eSIM (eUICC)
eSIM — это не форм-фактор, а встроенный чип (eUICC), распаиваемый непосредственно на плате устройства . Ключевые отличия:
- Удалённое профилирование через стандарты GSMA SGP.21/22 (Consumer) или SGP.31/32 (IoT)
- Множественные профили — возможность хранения нескольких операторских профилей одновременно
- Управление жизненным циклом — загрузка, активация, деактивация профилей по воздуху (OTA)
Техническая инфраструктура eSIM включает серверы SM-DP+ (Subscription Manager Data Preparation) и SM-DS (Discovery Server), а также LPA (Local Profile Assistant) на стороне устройства .
5.2 iSIM (Integrated SIM)
iSIM — следующий этап эволюции: интеграция функций SIM непосредственно в System-on-Chip (SoC) устройства . Технически iSIM реализуется как iUICC (integrated UICC) внутри TRE (Tamper-Resistant Element) — аппаратно-изолированного защищённого блока SoC .
Архитектура iSIM включает :
- Микроконтроллер для выполнения операционной системы
- Криптографический блок для аутентификации и шифрования
- Защищённую память (OTP, ROM, RAM) для хранения ключей и профилей
- Модем для связи с сетью
5.3 Сравнение технологий
|
Параметр
|
SIM
|
eSIM
|
iSIM
|
|---|---|---|---|
|
Форм-фактор
|
2FF/3FF/4FF
|
MFF2 (чип)
|
Встроена в SoC
|
|
Съёмность
|
Да
|
Нет
|
Нет
|
|
Удалённое профилирование
|
Нет
|
Да
|
Да
|
|
Мультипрофильность
|
Нет
|
Да
|
Да
|
|
Аппаратная защита
|
Дискретный чип
|
Secure Element
|
Integrated TRE
|
|
Энергопотребление
|
Стандартное
|
Стандартное
|
Ниже
|
|
Место в устройстве
|
Требуется слот
|
Требуется чип
|
Не требуется
|
5.4 Рыночный статус
По состоянию на 2024–2025 годы 441+ операторов предлагают eSIM-услуги . Прогнозируется, что к 2030 году ~70% всех сотовых устройств будут поддерживать eSIM/iSIM, а общее число xSIM-совместимых устройств достигнет 9 миллиардов .
iSIM пока доминирует в IoT-сегменте — устройствах с батарейным питанием, требующих минимального энергопотребления и максимальной интеграции . В потребительских смартфонах iSIM ещё не получила распространения, тогда как eSIM активно внедряется с 2018 года .
6. Заключение: от пластика к кремнию
Эволюция SIM-карт — это путь от съёмного пластикового модуля к виртуальной функции внутри SoC. Если классическая SIM решала задачу аутентификации с минимальными вычислительными ресурсами, то eSIM и iSIM добавляют удалённое управление, мультипрофильность и интеграцию в экосистему IoT.
Инженерный компромисс смещается: вместо физической замены карты — программное управление идентичностью, вместо отдельного чипа — интеграция в защищённый элемент SoC. Это снижает стоимость, энергопотребление и занимаемое пространство, но повышает требования к криптографической стойкости встроенных решений.
Для разработчиков и архитекторов IoT это означает переход к модели, где подключение к сети становится программно определяемым ресурсом, управляемым удалённо, а не физическим артефактом, требующим логистики и обслуживания.